
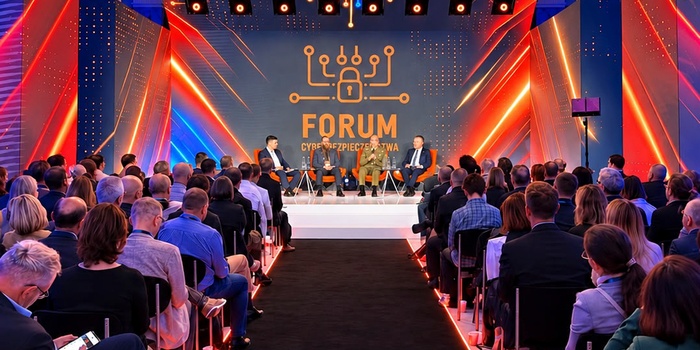
Rozpoznanie cyberataku nie kończy się na analizie złośliwego oprogramowania czy sposobu włamania. Kluczowe znaczenie ma ustalenie celu ataku, jego szerszego kontekstu oraz możliwych powiązań ze sprawcami. O tym mówił zastępca szefa ABW płk Adam Ciszewski podczas VIII Forum Cyberbezpieczeństwa w Warszawie.
Od incydentu do rozpoznania sprawcy
30 września płk Adam Ciszewski uczestniczył w panelu „Front, którego nie widać – cyberbezpieczeństwo RP na żywo”, w którym wzięli udział również przedstawiciele Ministerstwa Cyfryzacji, Dowództwa Komponentu Wojsk Obrony Cyberprzestrzeni i NASK. VIII Forum Cyberbezpieczeństwa odbywa się 30 września i 1 października w Pałacu Kultury i Nauki w Warszawie, a wydarzenie organizowane przez Ministerstwo Cyfryzacji we współpracy z m.st. Warszawą otwiera tegoroczny Europejski Miesiąc Cyberbezpieczeństwa.
Jak wskazywał przedstawiciel ABW, sam sposób przeprowadzenia cyberataku nie musi pozwalać na jednoznaczne określenie jego sprawcy. Te same narzędzia i techniki mogą być wykorzystywane zarówno przez cyberprzestępców nastawionych na zysk, jak i grupy działające na rzecz obcych państw. Przy ocenie incydentu znaczenie ma więc nie tylko jego techniczny przebieg, ale również to, kto został zaatakowany, jakich informacji poszukiwano oraz czy zdarzenie może być powiązane z wcześniejszymi operacjami.
W tym procesie istotną rolę odgrywa CSIRT GOV prowadzony przez Szefa ABW. Zespół odpowiada za koordynację reagowania na incydenty w określonych obszarach krajowego systemu cyberbezpieczeństwa, a do jego zadań należy m.in. rozpoznawanie, zapobieganie i wykrywanie zagrożeń wymierzonych w istotne z punktu widzenia państwa systemy teleinformatyczne oraz infrastrukturę krytyczną.
W przypadku bardziej złożonych incydentów analiza techniczna może być łączona z wiedzą operacyjną i uprawnieniami procesowymi służby. Pozwala to spojrzeć na pojedyncze włamanie jako potencjalny element szerszej aktywności i prowadzić działania zmierzające do atrybucji, czyli ustalenia, z określonym poziomem prawdopodobieństwa, kto stoi za danym atakiem. Szczegółowe informacje dotyczące konkretnych postępowań pozostają niejawne.
Reagowanie, dowody i współpraca CSIRT
Znaczenie połączenia kompetencji technicznych i operacyjnych nie ogranicza się do ustalania sprawcy. W czasie incydentu konieczne jest jednoczesne ograniczanie jego skutków, przywracanie działania systemów oraz zabezpieczenie materiału, który może mieć znaczenie dla dalszego postępowania.
W krajowym systemie cyberbezpieczeństwa istotne miejsce zajmuje współpraca trzech zespołów: CSIRT GOV, CSIRT NASK oraz CSIRT MON działającego w strukturze Dowództwa Komponentu Wojsk Obrony Cyberprzestrzeni. Ich zadania obejmują różne obszary bezpieczeństwa, dlatego wymiana informacji i koordynacja działań pozwalają łączyć kompetencje administracji cywilnej, służb oraz struktur odpowiedzialnych za cyberobronę.
Taki model współpracy był jednym z tematów VIII Forum Cyberbezpieczeństwa. W programie wydarzenia znalazły się również dyskusje dotyczące cyberzagrożeń, odporności państwa, infrastruktury krytycznej, dezinformacji oraz międzynarodowej współpracy w reagowaniu na incydenty.
Cyberbezpieczeństwo wymaga także ludzi
Podczas panelu poruszono również kwestię kadr. Rozwój zdolności cyberbezpieczeństwa wymaga specjalistów posiadających kompetencje informatyczne, ale w przypadku służb specjalnych znaczenie mają także wymagania związane ze specyfiką służby oraz dostępem do informacji niejawnych.
ABW prowadzi nabór m.in. na stanowiska związane z informatyką, programowaniem, administracją systemami i bezpieczeństwem teleinformatycznym. Pozyskiwanie specjalistów technicznych jest jednym z elementów budowania zdolności potrzebnych do rozpoznawania zagrożeń i reagowania na incydenty.
Przeczytaj także: Zbliża się kolejny nabór w projekcie SECURE >>
Cyberbezpieczeństwo pozostaje przy tym obszarem wymagającym współpracy wielu instytucji. Jak pokazuje program VIII Forum Cyberbezpieczeństwa, zagadnienia techniczne coraz częściej łączą się z ochroną infrastruktury krytycznej, przeciwdziałaniem dezinformacji, bezpieczeństwem państwa i współpracą międzynarodową.
Dla służb oznacza to konieczność łączenia dwóch perspektyw: technicznej, pozwalającej wykryć i przeanalizować incydent, oraz operacyjnej, która umożliwia osadzenie go w szerszym kontekście i prowadzenie działań zmierzających do ustalenia odpowiedzialności.
Źródło: ABW